AIエージェントを「社員」として統制する — どの規制が来ても証明できる社内統制インフラの構築手順
サマリー
- AIエージェントは「利用申請を許可する対象」ではなく、社員と同じく「ID・権限・行動ログ・停止手順を持つ統制対象」として設計する。
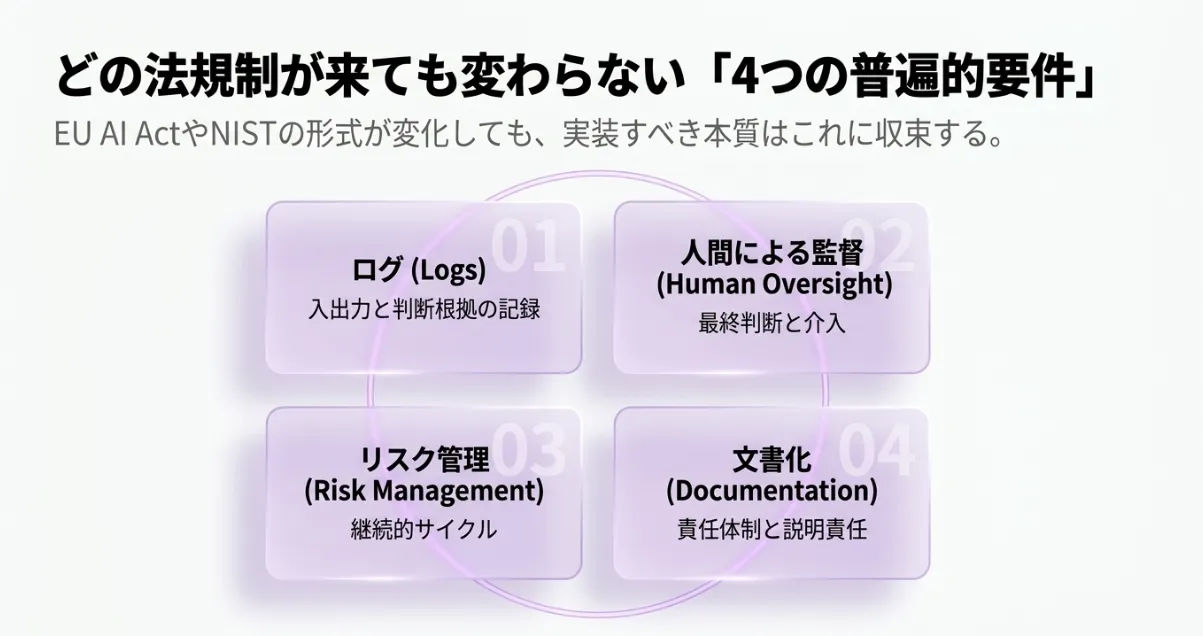
- 日本のAI事業者ガイドライン(第1.2版)、NIST AI RMF、EU AI Act、ISO/IEC 42001という4つの規制・標準を横断すると、形式の差異にかかわらず共通して残存する要件は「ログ」「人間による監督」「リスク管理」「文書化」の4つに収束している。
- EU AI Actの高リスク規制の適用は2027年12月2日へ延期されたが、延期は義務の撤廃ではなく適用時期の調整であり、上記4要件は延期後も条文に残存する。
- 実装は「監査ログ/権限分離/人間確認/緊急停止」の4層構造と、導入初週に作る3つの台帳(エージェントID台帳・条件付き承認台帳・棚卸しサイクル台帳)から始める。
- 全社マネジメントをISO/IEC 42001(AIマネジメントシステム)準拠に置くことで、規制・調達・契約のいずれの経由からの要求にも、統制を作り直さずに対応できる。
※本記事の規制に関する記述は、2026年10月1日時点で確認した一次資料に基づきます。公表内容に更新があった場合は、別記事でアップデートいたします。
1. なぜチャットボット時代の統制はAIエージェントで破綻するのか
チャットボット時代の統制は、「利用申請を受け、審査し、許可する」という事前承認を前提に設計されており、申請したツールと許可した用途が固定されている限りにおいて機能します。
破綻の起点は、AIエージェントが自律的に行動を連鎖させる点にあります。許可した時点の用途が、エージェントが連携する外部システムやツールの組み合わせの中で変化するため、「何を許可したか」を申請書ベースで追跡できなくなります。
脅威認識自体は進んでいます。IPA「情報セキュリティ10大脅威 2026」組織編(2026年1月29日公開)では「AIの利用をめぐるサイバーリスク」が初選出で3位となり、生成結果を十分に検証せず鵜呑みにする問題、AIの悪用による攻撃の簡単化・手口の巧妙化が指摘されています(情報処理推進機構)。一方、統制の設計方式は多くの組織で依然として承認ベースのままです。
結論として、統制の論点は「このツールを許可するか」から「動いているエージェントを継続的に把握し、説明し、止められる状態を保てるか」へ移ります。
2. 「エージェントを社員として統制する」とは何を意味するのか
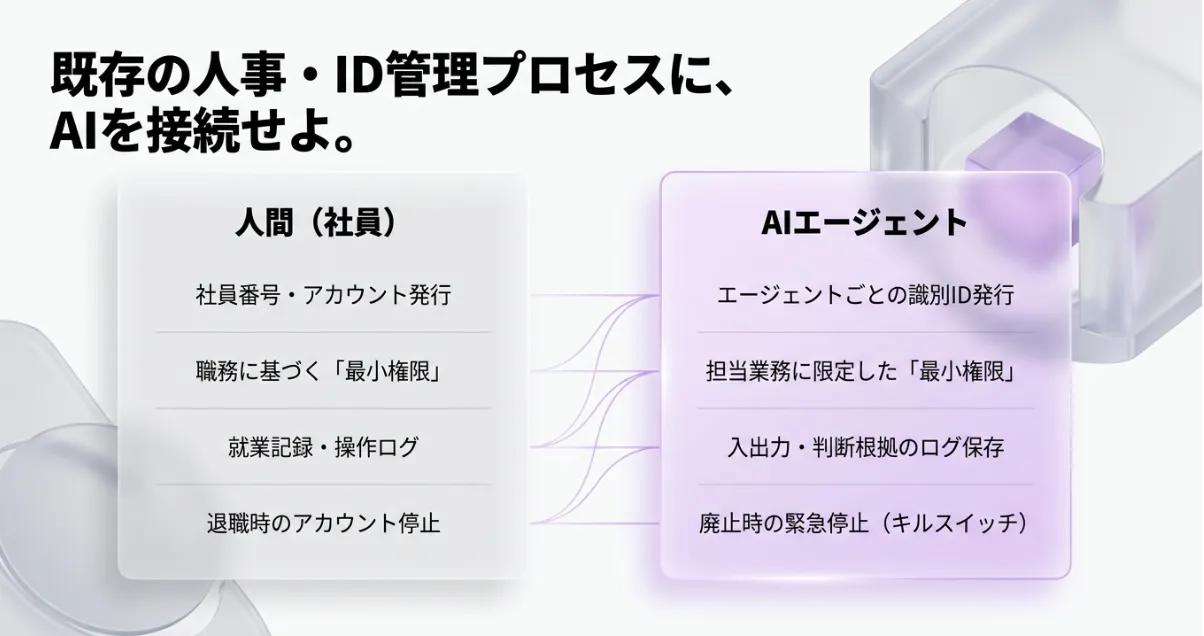
本稿で提唱する設計思想は、AIエージェントを社員と同じ属性で管理する、というものです。社員に対して実施している統制を、そのままエージェントに適用します。
| 統制要素 | 社員への適用 | AIエージェントへの適用 |
|---|---|---|
| ID付与 | 社員番号・アカウント発行 | エージェントごとの識別ID発行 |
| 権限管理 | 職務権限に基づく最小権限 | 担当業務に必要な最小範囲の権限 |
| 行動記録 | 就業記録・操作ログ | 入出力・判断根拠のログ保存 |
| 異動・退職 | 退社時にアカウント停止 | エージェント廃止時に権限剥奪・停止 |
| 緊急時対応 | アカウント凍結手順 | エージェント単位の緊急停止手順 |
この方式の利点は、既存のアカウントライフサイクル管理・入退社プロセスにエージェントを接続するだけで統制が回る点にあります。人事異動時にエージェントの権限も連動して見直されるため、「退職者アカウントが残る」問題と同型の残存権限リスクを予防できます。
3. どの統制要件が規制の変更後も残存するのか
規制環境は変動しています。EU AI Act(規則(EU) 2024/1689)の高リスクAIシステム規制の適用時期は、2026年6月29日の理事会最終承認を経て、スタンドアロン型は2027年12月2日、規制製品組み込み型は2028年8月2日へ延期されました(欧州連合理事会)。日本のAI事業者ガイドライン(第1.2版)は非拘束的な指針であり、米国NISTのAI RMFも自発的活用を前提とします。
しかし、4つの枠組みを横断すると、形式の差異を超えて共通する統制要件があります。
| 統制要件 | AI事業者ガイドライン(第1.2版) | NIST AI RMF | EU AI Act(高リスク規制) | ISO/IEC 42001:2023 |
|---|---|---|---|---|
| ログ・記録 | 学習プロセス・推論過程・判断根拠等のログを記録・保存し、文書化して一定期間保管 | モニタリングと測定(Measure) | 記録保持義務(第12条:システム寿命を通じたイベントの自動記録) | トレーサビリティ・透明性の要求事項 |
| 人間による監督 | 最終判断は人間が責任を持って実施、自動化バイアスへの留意 | 信頼性確保の原則・リスク対応 | 人間による監督義務(第14条:出力の無視・上書き・取消、停止ボタン等による介入) | 責任あるAI利活用の枠組み |
| リスク管理 | 環境・リスク分析から始まるアジャイル・ガバナンスの継続サイクル | リスクの特定・評価・対応(Govern・Map) | リスクマネジメントシステム義務(第9条:ライフサイクル全体の継続的反復プロセス) | リスクと機会の管理プロセス |
| 文書化・責任体制 | 責任者の明示・文書化・説明責任 | 文書化されたガバナンス | 技術文書の保持・適合性評価 | マネジメントシステム文書(PDCA) |
さらにEU AI Actの運用者(deployer)義務では、自身の管理下にある自動生成ログを原則として最低6ヶ月間保持することが条文で定められており(第26条第6項)、利用企業側にもログ保持が直接の義務として割り当てられています。
導かれる結論は次の通りです。規制の強弱が各国で議論されても、ログ・人間による監督・リスク管理・文書化の4要件はすべての枠組みで共通要件であり続けます。企業が整備すべき統制は、特定の法規制の条文に対応させるものではなく、この4要件を「証明できる形」で実装するものなら、どの規制が来ても作り直しが不要です。
4. 証明可能な統制を実装する4層構造とは
第1層:監査ログ
| 記録対象 | 記録内容 | 保存の要谛 |
|---|---|---|
| 入力 | プロンプト、参照データ、入力者 | 出力と対で紐づけて保存 |
| 出力 | 生成結果、適用モデルのバージョン | 再現性が保てる形で保存 |
| 判断根拠 | AIが判断に用いた根拠・参照箇所 | 人間が後から追検証できる粒度 |
| 修正履歴 | 人間による修正・承認・却下 | 誰が・いつ・何を変えたかを残す |
AI事業者ガイドライン(第1.2版)は、AIの判断にかかわる検証可能性を確保するため、学習プロセス・推論過程・判断根拠等のログを記録・保存し、文書化して「必要なときに、必要なところで、入手可能かつ利用に適した形で参照可能な状態」とすることを求めています(総務省・経済産業省)。EU AI Act第12条も、システム寿命を通じたイベントの自動記録機能を技術的に要求しており、方向性は一致します。
第2層:権限分離
エージェントの権限を業務遂行に必要な最小範囲に限定し、権限一覧を常に最新に保ちます。特にエージェント自身に出力のレビューをさせない構造(生成者と検証者の分離)を設計上明示します。権限の付与・変更には承認フローを設け、変更履歴をログとして残します。
第3層:人間による確認ポイント
「自律実行してよい判断」と「人間の確認を要する判断」を線引きした基準文書を整備し、承認者と確認手順を明文化します。EU AI Act第14条が監督者に「出力の無視・上書き・取消し」「停止ボタン等による介入」を可能にすることを要求するのと同様、AI事業者ガイドライン(第1.2版)も活用事業者に「自動化バイアスを鑑みた人間による合理的な判断」を求めています(総務省・経済産業省)。線引き文書と確認フローがこの実装です。
第4層:緊急停止
エージェント単位の停止手順、停止権限を持つ者と連絡経路、停止後の業務継続手順(フォールバック)を定めます。エージェントが社内外のシステムと連動するほど、停止の遅れが業務影響を拡大させます。サイバー対処能力強化法(2026年10月1日施行)が特別社会基盤事業者に特定侵害事象の報告を義務付ける中、報告のための事実確認には停止・隔離・証跡保全の手順が前提となります(内閣府)。
5. 全社マネジメントと個別統制の二層構造をどう組み合わせるか
| 層 | 対象 | 拠り所 | 証明の単位 |
|---|---|---|---|
| 第一層:全社マネジメント | AI活用全般のポリシー・リスク体制・責任体制 | ISO/IEC 42001:2023(AIMS) | 認証・監査 |
| 第二層:基幹システム個別統制 | 個々のAIエージェント・システムの実装要件 | 4層構造+AI事業者ガイドライン | 台帳・ログ・文書 |
ISO/IEC 42001:2023(2023年12月発行)は、組織内におけるAIマネジメントシステム(AIMS)の確立・実行・維持・継続的改善に関する要求事項を定めた世界初のAIマネジメントシステム国際規格であり、AI製品・サービスを提供または利用する、規模や業種を問わない組織に適用され、PDCA方式に基づきます(ISO)。第一層をこの規格に準拠させることで、個別統制に欠陥が見つかった場合でも、是正を組み込む組織プロセスが既に存在する状態を作れます。
実務上の意味は、規制が変わっても第一層は規格の更新に追従するだけで済み、第二層は台帳とログの要件を差し替えるだけでよいという分離にあります。法改正のたびに統制全体を設計し直す状態を避けられます。NIST AI RMF自体も現在改訂作業中であり(ホワイトハウスAI行動計画の一環)、特定フレームワークへの単一依存が危険であることの傍証でもあります(NIST)。
6. 導入初週に作成すべき3つの台帳とは
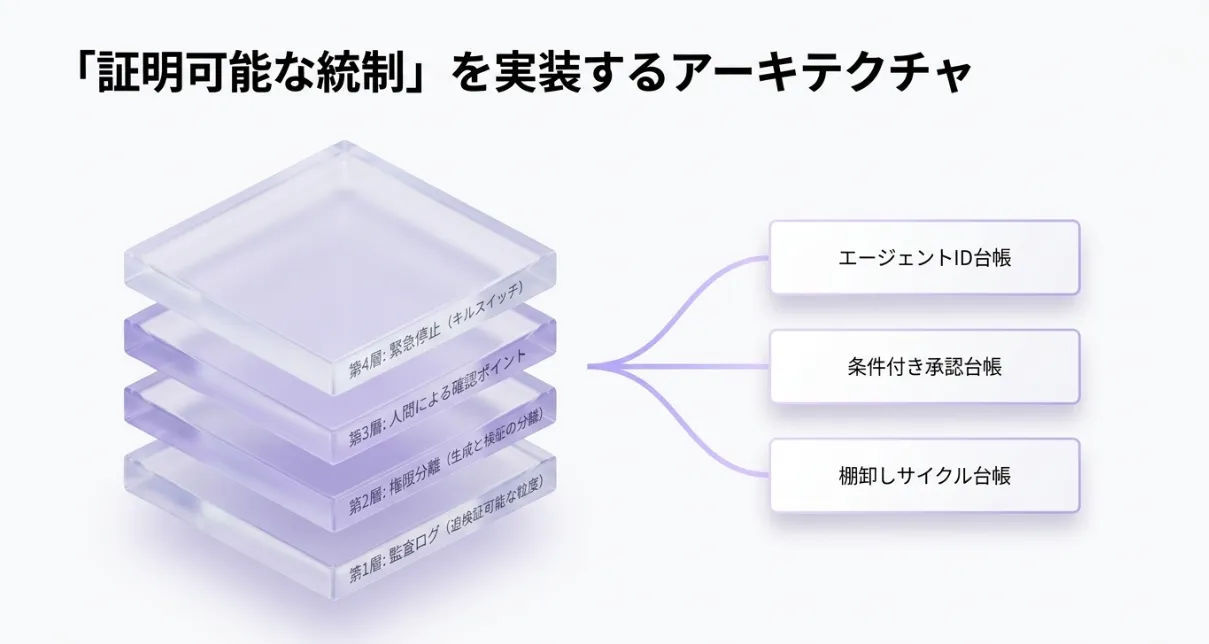
| 台帳 | 記録項目 | 更新タイミング |
|---|---|---|
| エージェントID台帳 | 識別ID、目的、権限範囲、所有部門、連動システム、状態(稼働中・停止・廃止) | 生成・変更・廃止の都度 |
| 条件付き承認台帳 | 承認日、対象システム、付与条件、禁止事項、見直し時期、条件確認状況 | 承認時と見直し時 |
| 棚卸しサイクル台帳 | 四半期ごとの利用中AI、契約状況、データ感度分類、未許可利用の有無 | 四半期ごと |
エージェントID台帳は、監査・規制対応の際に「統制対象の一覧」を即時提示できる状態を作ります。条件付き承認台帳は、審査を「可・不可」の二値ではなく「条件付き可」で回答した際に、付与した条件が放置されないための管理台帳です。棚卸しサイクル台帳は、部署ごとに乱立するAI利用(シャドーAI)を定期的に可視化し、統制対象からの漏れを防ぎます。いずれも表計算ソフトで作成でき、翌週から運用可能な粒度です。
7. まとめ
- AIエージェントの統制は事前承認ベースから「社員と同様のID・権限・行動ログ・停止手順を持つ継続統制」へ設計を移す必要があります。
- 日米欧の規制・標準の形式は異なるものの、ログ・人間による監督・リスク管理・文書化の4要件はすべての枠組みで共通であり、規制の変更後も残存します。
- 実装は監査ログ・権限分離・人間確認・緊急停止の4層構造で行い、着手として3つの台帳を初週に作成します。
- 全社マネジメントをISO/IEC 42001準拠に置くことで、個別統制を証明可能な形に保ち、規制・調達・契約のいずれの経由からの要求にも作り直しなく対応できます。
Aezisaiの支援 ── 統制設計から本番実装までを同一チームで
Aezisai(イージサイ)は、企業のAI事業基盤を少数精鋭チームで本番実装し成果に繋げるAI伴走パートナーです。「AIの既存事業組込」「新規AIプロダクト開発」「企業向けAI業務基盤構築」に特化し、提案書で終わるコンサルティングや作って終わりの受託開発ではなく、実際の事業成果と投資回収のスピードを最優先します。
Aezisaiのサービス紹介
【📎 補足資料のご案内】記事本文と連動する実務テンプレート『AIエージェント統制・本番化前チェックリスト』をご用意しています。本記事の要点である4層構造・3台帳・10問自己採点を1枚に集約しており、社内の3〜5名レビューミーティングですぐに活用できる粒度に編集しています。下記のダウンロードリンクより取得のうえSTEP 01|AI課題診断・プロトタイプ作成)の事前読み込み資料としてご活用ください。
FAQ
Q1. AIエージェントの統制は、どの時点から着手すべきですか。
本番移行の判定前です。PoC段階では本番要件が未確定でも、監査ログの設計(入力・出力・判断根拠・修正履歴)だけはPoCの中で組み込みます。後付けはコストが増大し、既存の運用データとの整合を取り直す必要が生じます。
Q2. 監査ログはどこまで残せばよいですか。
入力(プロンプト・参照データ)、出力(生成結果・モデルバージョン)、判断根拠、修正履歴の4種が最低限です。AI事業者ガイドライン(第1.2版)が求める「必要なときに、必要なところで、参照可能な状態」を基準に、人間が後から追検証できる粒度で保存します。EU AI Actの運用者義務では、管理下にある自動生成ログを原則最低6ヶ月間保持することが定められています(第26条第6項)。自社がEU規制の直接対象か否かにかかわらず、一定期間の保持設計が事実上の共通要件です。
Q3. EU AI Actへの対応は、EU展開しない企業にも関係しますか。
調達・契約経由での波及に備える意義があります。取引先の調達要件やベンダー契約の適合条項を通じて、直接の規制適用の有無にかかわらず統制水準を問われる可能性があります。高リスク規制の適用は2027年12月2日に延期されましたが、延期は義務の撤廃ではなく適用時期の調整です(欧州連合理事会)。
Q4. 小規模な組織でもこの統制は必要ですか。
必要です。ただし粒度を調整すれば対応できます。3つの台帳は表計算ソフトで作成でき、4層構造も既存のアカウント管理プロセスへの接続から始められます。ISO/IEC 42001は、AI製品・サービスを提供または利用する規模・業種を問わない組織に適用可能な規格として設計されています(ISO)。
Q5. 統制の責任者は誰に置くべきですか。
情報セキュリティ部門と事業部門の共管です。AI事業者ガイドライン(第1.2版)は責任者の明示とステークホルダーへの説明責任を事業者に求めており(総務省・経済産業省)、情シス単独では業務要件と統制要件の接続が完了しません。役員層には、セキュリティ指標を数字で定期報告する体制を整えます。
出典(一次情報)
- 総務省・経済産業省「AI事業者ガイドライン(第1.2版)」(令和8年3月31日):https://www.meti.go.jp/shingikai/mono_info_service/ai_shakai_jisso/20260331_report.html
- IPA(情報処理推進機構)「情報セキュリティ10大脅威 2026」(2026年1月29日公開):https://www.ipa.go.jp/security/10threats/10threats2026.html
- NIST「AI Risk Management Framework」:https://www.nist.gov/itl/ai-risk-management-framework
- ISO「ISO/IEC 42001:2023」(2023年12月発行):https://www.iso.org/standard/81230.html
- 日本品質保証機構「ISO/IEC 42001(AIマネジメントシステム)」:https://www.jqa.jp/service_list/management/service/iso_iec42001/
- EUR-Lex「規則(EU) 2024/1689」(欧州AI規則、第9条・第12条・第14条・第26条):https://eur-lex.europa.eu/eli/reg/2024/1689/oj
- 欧州連合理事会 プレスリリース(2026年6月29日、高リスク規制の適用日変更):https://www.consilium.europa.eu/en/press/press-releases/2026/06/29/artificial-intelligence-council-gives-final-green-light-to-simplify-and-streamline-rules/
- 内閣府「サイバー対処能力強化法」(2026年10月1日施行):https://www.cao.go.jp/cybersecurity/