「2027年に問われるAIエージェントの統制・セキュリティ課題と『AIOS基盤』の必要性」
サマリー
- 2027年の論点は「AIを使うこと」ではなく、**「AIが増えても、判断・責任・進化を壊さない組織を作れるか」**になる。
- Gartnerは、2027年までに40%の企業が、本番で問題が起きた後に気づいた統制の穴を理由に、自律型AIエージェントを格下げまたは廃止すると予測している。
- 統制は追いついていない。エージェントの実行を統制する手段がない企業は90%、**正式な責任者がいる企業は7.2%**しかない。
- 現場ではすでに未承認のAI利用が常態化している。ナレッジワーカーの52%が未承認のAIツールを使用し、58%の企業が過去1年にAI関連のセキュリティ事故またはヒヤリハットを経験している。
- 外部サービスのリスクも現実になった。2026年3月のLiteLLM侵害では、2,500社以上・43万4,000のCI/CDパイプラインが影響を受け、AI基盤が攻撃対象として狙われた。
- 必要なのは個別の対策ではなく、ID・権限・監査・停止・進化を一つにまとめて運用する仕組み=AI運用OSになる。
- 私たちはこの要件を、統合セキュリティ・制御基盤 ELYSION と、経験と判断基準を蓄積するデジタルツインAI ARIA を中核とする AezisaiのAIOS基盤 で実装している。
1. 失敗の種類が変わった
2025年の「エージェントAIの40%が中止される」という予測は、まだ導入していない企業のPoCの話でした。
2026年5月のGartnerの予測は違います。すでに本番で動かしている企業が、動かした後で統制できないと気づくという内容になります。問題は「導入できるか」から「運用できるか」に移りました。
| 項目 | 数値 |
|---|---|
| 本番エージェント数の中央値 | 2,650体(2025年12月)→ 76,100体(2026年4月) |
| 監視できている割合 | 約52%(エージェントが増えても横ばい) |
| 配備時から統制下にあるエージェント | 19.7% |
| 実行を統制する手段がない企業 | 90% |
| 正式な責任者がいる企業 | 7.2% |
| 非人間IDと人間の比率 | 平均45倍(クラウド環境では144倍) |
エージェントは約1年で29倍に増えたのに、監視率は52%のままです。統制できている範囲は、実質的に縮んでいます。
2. これから表面化する5つの落とし穴
派手な事故より先に、運用が静かに壊れていきます。
| 落とし穴 | 何が起きるか |
|---|---|
| 承認疲れ | 人が毎回承認する設計は、忙しくなると形骸化します。安全なつもりで危険になります |
| 監査ログの過剰化 | ログは取れても多すぎて読めません。「監査できるようで監査できない」状態になります |
| 野良エージェント | 統制を強めると現場は統制外に逃げます。禁止は長期的な解決策になりません |
| 放置された資格情報 | 廃止したエージェントの鍵が設定ファイルに残り、攻撃され続けます |
| 規制の国際分断 | 国ごとにルールが違い、グローバル企業ほど運用が複雑になります |
特に「鍵の放置」は深刻で、非人間IDの47%が1年以上変更されていないという調査結果があります。
3. AIエージェントのID管理は、従来の方法では足りない
AIエージェントは、動かしながら自分で権限を取得し、別のエージェントに仕事を渡し、時には新しいエージェントを作ります。IDの寿命が数秒になることもあります。
そのため、「誰がログインしたか」を管理する従来の仕組みでは追跡できません。必要なのは、「今この瞬間、この行為をしてよいか」を判定する仕組みになります。
また、責任の所在も曖昧になりやすい状況です。人間のIDには人事システムという持ち主がいますが、AIのIDにはそれがありません。実際、**AIの身元に明確な持ち主がいない組織は51%**にのぼります。
4. 現場で作られるAIと、外部サービスから入ってくるAI
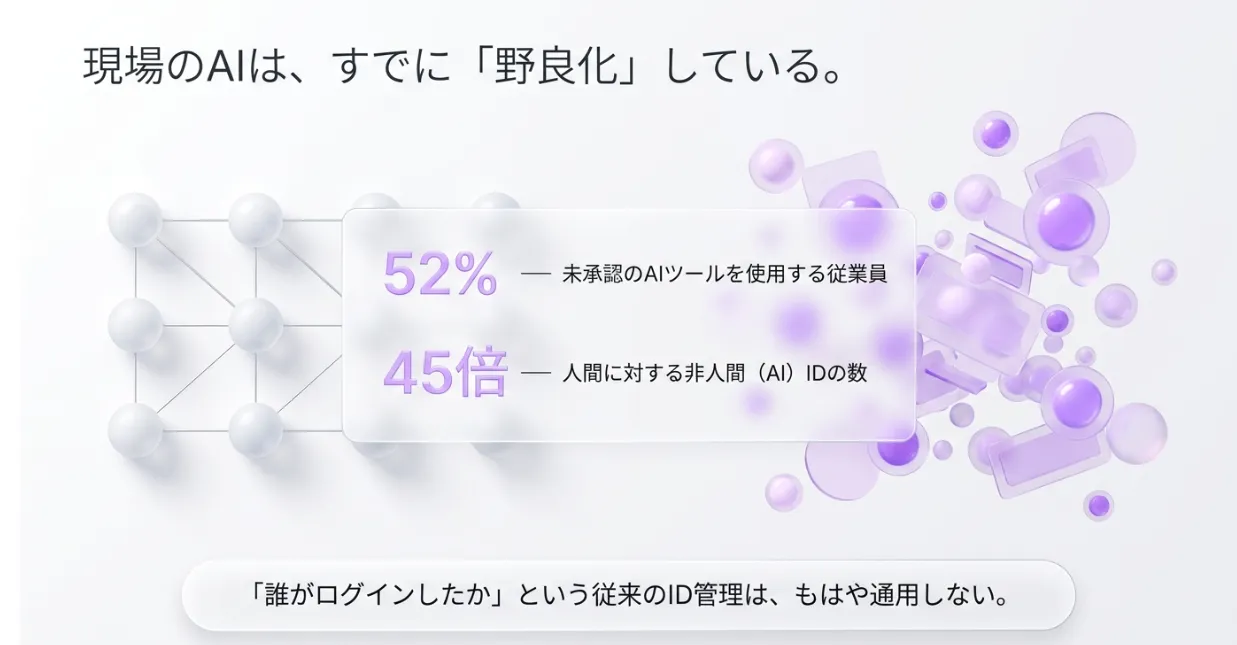
ここまでは「自社が意図して導入したAI」の話でした。しかし実際のリスクは、現場が勝手に作ったAIと、外部サービス経由で持ち込まれた半端なAIから生じています。
4-1. 社内で作られ、管理されないAIエージェント
| データ | 数値 |
|---|---|
| 未承認のAIツールを使うナレッジワーカー | 52%(うち常時24%)。日本は48% |
| 未承認ツール利用者が共有している情報 | 社内メール・メッセージ54%、人事情報45%、機密文書39%、認証情報20%超 |
| 過去12ヶ月にAI関連のセキュリティ事故またはヒヤリハットを経験した企業 | 58% |
| エージェントの労働力に、人間と同じセキュリティ統制を適用している企業 | 34%のみ |
| 役員の認識 | 可視性に90%、責任ある利用に95%が「自信がある」と回答しています(実態と大きく乖離しています) |
| 従業員の半数以上が日常的にAIエージェントを使う組織 | 43% |
| エージェント基盤を1つに集約している組織 | わずか5%(2〜3が44%、4以上が43%) |
| 未承認のエージェントが1〜100体ある組織 | 54% |
| エージェントが意図した権限を超えると回答した組織 | 53% |
| エージェント関連のセキュリティ事故を経験した組織 | 47% |
| 検知・対応に5時間以上かかる組織 | 58% |
| エージェントのオーナーが76〜100%定義されている組織 | 15%のみ |
重要なのは、導入初期からすでに野良エージェントが発生している点になります。統制が整う前に現場の利用が先行するため、後から台帳を作っても手遅れになりやすいのです。
国内でも事情は同じです。Gartnerは日本の企業の73%がシャドーAIを管理できていない(43%は把握できておらず、30%は把握していますが有効な対策を取れていません)と報告しています。一方で75%の企業が、未承認の生成AI利用を一定条件下で認めています。禁止ではなく、統制の設計が問われています。
4-2. 外部サービスから入ってくる「半端なAI」
外部サービスとして提供されるAIは、自社で作ったものより素性が見えにくいものです。Gartnerは数千社のエージェントAIベンダーのうち、実質的な能力を持つものは約130社と推定しています。つまり市場に出回っている大半は、自律性が実質的でない「エージェント風」の製品になります。
そのうえで、実際に被害が出ています。
| 事象 | 内容 |
|---|---|
| AI基盤へのサプライチェーン攻撃(2026年3月) | 開発ツール(Trivy)の改ざんを起点に、AIゲートウェイ LiteLLM のバージョン1.82.7/1.82.8 が汚染され、PyPIで公開されました。影響は2,500社以上、43万4,000のCI/CDパイプラインに及びます。公開されていたのは約40分にすぎませんが、窃取された資格情報はその後も長期間有効であり続けます |
| 奪われたもの | クラウド資格情報、リポジトリトークン、SSH鍵、Kubernetesシークレット、そしてAIプロバイダのAPIキーとゲートウェイ設定です。AIスタック全体への鍵が対象になりました |
| サードパーティ起因の侵害 | 2026年のVerizon DBIRでは、**サードパーティおよびサプライチェーン起因の侵害が全体の48%**を占め、前年比60%増となっています |
ポイントは、「悪意ある外部AI」より先に「管理されていない外部サービスとの接続」が穴になるという点になります。エージェントは便利に接続できるほど、その接続経路が攻撃面そのものになります。
5. 規制は待ってはくれているが、守らなくてはならない
EUは**デジタル・オムニバス(Regulation (EU) 2026/1744)**で、AI法の一部の適用時期を変更しました。
| 対象 | 変更内容 |
|---|---|
| 高リスクAI(単体) | 2026年8月 → 2027年12月 |
| 高リスクAI(製品組込み) | 2027年8月 → 2028年8月 |
| 透明性義務(AI生成コンテンツの表示など) | 延期なし(予定どおり) |
| 汎用AI(GPAI)事業者の義務 | 延期なし |
| 禁止行為 | 延期なし(最大3,500万ユーロまたは売上の7%) |
延期されたのは「重い適合性評価」だけになります。義務そのものが消えたわけではなく、期限内に守ることが前提です。延期は猶予ではなく準備期間であり、対応しなくてよい理由にはなりません。
日本でも、AI推進法(令和7年法律第53号)が2025年6月に公布され、同年9月に全面施行されました。
6. 処方箋は「AIOS基盤」を持つこと
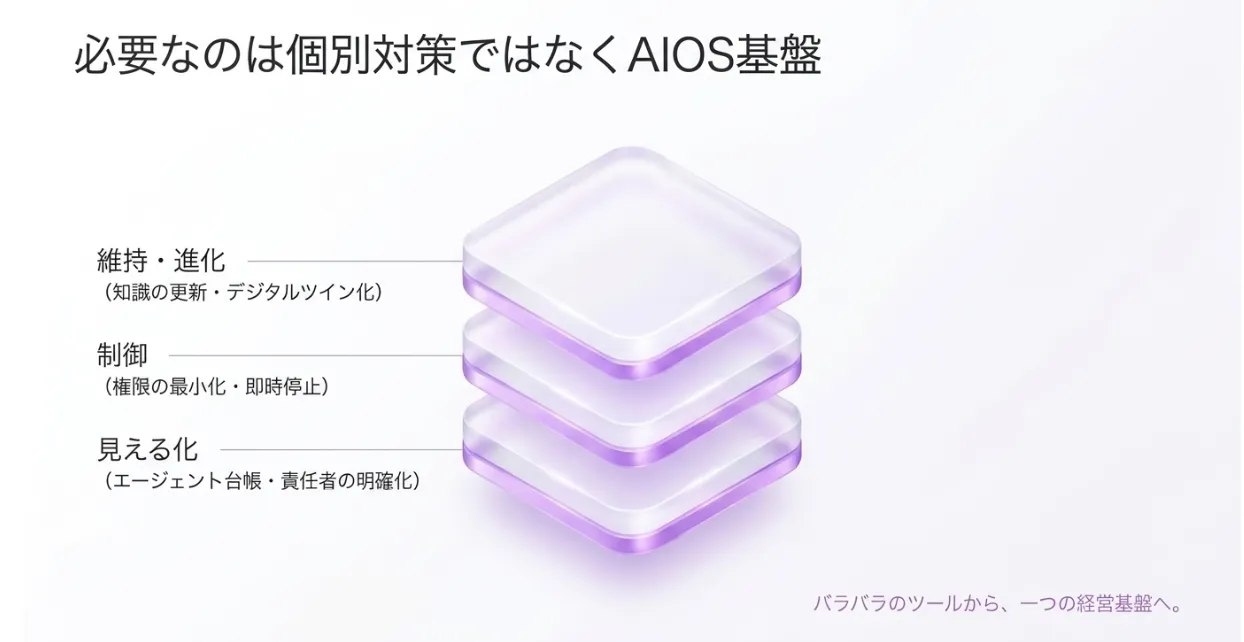
対策をバラバラに足すのではなく、3つの層でまとめて設計します。
| 層 | 目的 | 具体的に決めること |
|---|---|---|
| 見える化 | 何が動いているか把握する | エージェント台帳、人間の責任者、自律性のレベル分け |
| 制御 | 危険な動きを止める | 権限の最小化、実行時認可、停止と復旧の手順 |
| 維持・進化 | 品質を落とさず更新する | 記録の再現性、知識の鮮度管理、人の監督設計 |
多くの企業は「見える化」と「制御」を飛ばして、いきなり人の承認で何とかしようとします。これが承認疲れを生み、統制が形だけになる原因になります。
なお、統制は一律ではなく段階的に強める必要があります。読み取り専用のエージェントと、自律的に書き込みを行うエージェントを同じルールで縛ると、前者は現場の足かせになり、後者は危険なまま残ります。
7. 私たちの答え:AezisaiのAIOS基盤
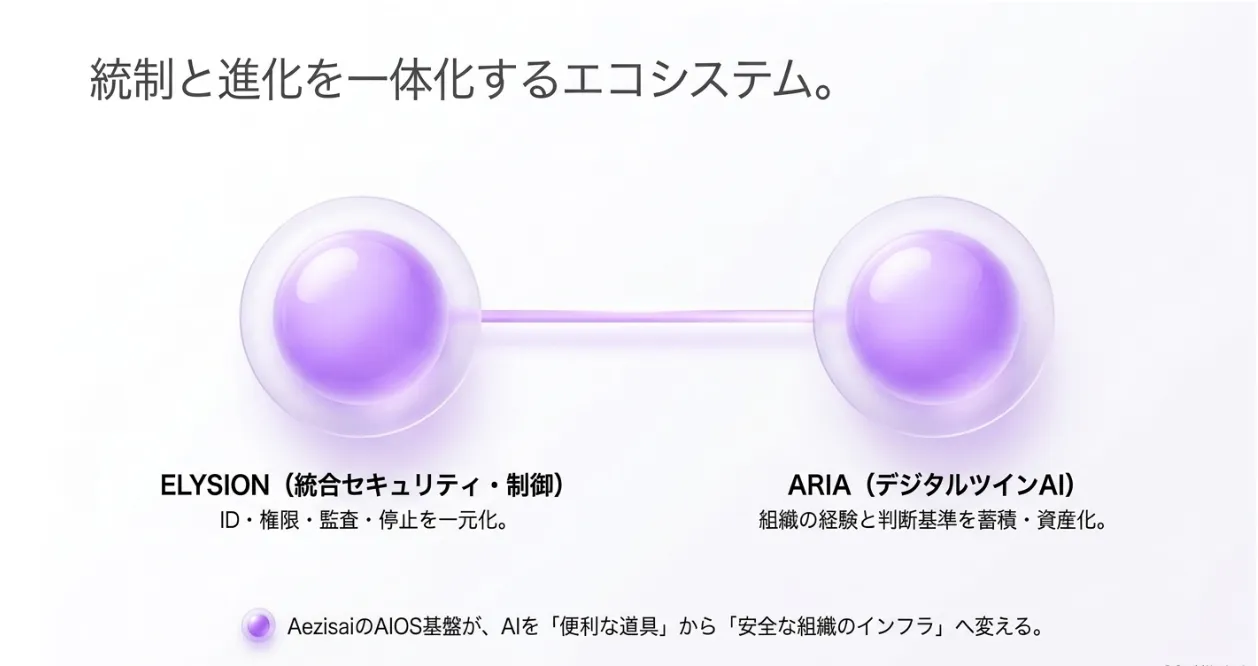
私たちが開発しているのは、単体のAIツールではなく AezisaiのAIOS基盤 になります。個別の機能を足し合わせるのではなく、ID・権限・監査・停止・進化を一つの設計として組み込んでいます。その中核が、統合セキュリティ・制御基盤 ELYSION と、経験と判断基準を蓄積するデジタルツインAI ARIA になります。
7-1. ELYSION:統合セキュリティ・制御基盤
ELYSION は、AIプロダクト群のための統合セキュリティ・制御基盤になります。「AIを前提に、統制からつながる経済基盤へ」が基本思想です。安全なサインイン、アクセス権限、監査ログ、契約・課金を一元統制し、その信頼の土台の上にAIプロダクトの組成やパートナーとの結節を広げていきます。
| STEP | 内容 |
|---|---|
| STEP 1|信頼の土台 | 1つのIDで全プロダクトへサインインします。アクセス権限・監査ログ・契約/課金をまとめて統制します |
| STEP 2|分身AIの進化 | 手元デバイスで個人の経験と判断基準を学び続ける分身AIです。機密は外に出さず、隔離された実行場で作業し、完了後は消失します |
| STEP 3|組織資産化と専門AI | 個人の知見を、改ざんを防ぎながら全社のナレッジとして資産化します。PROMETIA(開発)、ARTHEA(業務執行)、THEMIS(品質・ガバナンス)などの専門AIを追加し、部署ごとの実務を自律的に代行します |
7-2. ARIA:経験と判断基準を蓄積するデジタルツインAI
ARIA は、組織の経験と判断基準を蓄積するデジタルツインAIになります。AIを業務効率化ツールとして扱うのではなく、属人的に蓄積されがちな判断の勘所を、組織が再利用できる資産へ変換し続けます。経験を構造化して記憶する自己学習ループと、P2Pセマンティック交換による分散学習を実装しています。
| 構成要素 | 役割 |
|---|---|
| ローカルファーストのコア | データをクラウドに明け渡さず、手元の環境で稼働します。日々の成功・失敗パターンを自動で抽出し、デジタルツインとして自律進化します |
| Aria Git | テキストではなく、ビジネスの意味や構造化データの差分を版管理します。人とAIの衝突時も、意図を汲んだ統合案を自動提示します |
| サテライト・オーケストレーション | ARIAはチャット画面ではなく統合ハブになります。Arthea・Prometia・Themis をアドオンとして読み込み、業務プロセスを隔離されたサンドボックスで実行します |
7-3. 実行ガバナンスと規範接続
AIの安全性はルールを事前に書くだけでは担保できません。実行の瞬間に統制できるかが本質になります。
そこで私たちは「使い捨て=セキュリティ」という思想の自己消滅型コンテナを採用しています。承認ゲートで未承認成果の外出しを防ぎ、危険実行の自律停止と即時消去によって、安全な閉域実行を徹底します。実行環境は残しません。残るのは、規範に照らして承認された成果と、その記録だけになります。
7-4. Cronias:AIエコシステム
ELYSION、ARIA、ARTHEA、PROMETIA、THEMIS は、技術ブランド Cronias として一つの AIエコシステム を構成しています。そのなかで ARIAは重要な起点になります。
デバイス上で育った経験と判断基準が、ELYSIONの信頼基盤を通じて組織の資産へ積み上がり、その上で PROMETIA(開発)、ARTHEA(業務執行)、THEMIS(品質・ガバナンス)が動きます。個別のツールの集合ではなく、経験が循環する生態系として設計しています。
7-5. 記事で挙げた課題へのAezisaiのAIOS基盤の対応
AezisaiのAIOS基盤での対応
| 記事で挙げた課題 | AezisaiのAIOS基盤での対応 |
|---|---|
| 野良エージェントの増加 | ELYSION が Tenant × Brand 単位で権限と契約を一元統制します |
| 責任の所在の希薄化 | 統合ID登録と統一監査ログで、行為をIDに紐付けて追跡します |
| 放置された資格情報・情報漏えい | ローカルファースト設計です。機密は外に出さず、隔離された実行場で処理し、完了後に消失します |
| 未承認成果の流出と危険実行 | 実行ガバナンスと規範接続です。自己消滅型コンテナ、承認ゲート、危険実行の自律停止と即時消去で対応します |
| 監査ログの過剰化・再現性不足 | Aria Git が「意味の差分」を版管理し、判断の意図を追跡可能にします |
| 記憶の汚染・知識の劣化 | デジタルツインAIとして経験を構造化して蓄積・継承します。自己学習ループとP2Pセマンティック交換が基盤です |
| 人間の判断力の空洞化 | 個人の経験と判断基準をデジタルツインとして育て、組織の資産へ変換します。人が判断の主体であり続ける設計です |
おわりに:AIを「便利な道具」から「組織のインフラ」へ
2027年の競争軸は、モデルの性能ではなく運用の仕組みを持っているかどうかになります。
- 止められること(停止と復旧の手順があります)
- 説明できること(判断の過程を再現でき、責任者が明確です)
- 忘れられること(古い知識を捨てられます)
- 人を弱らせないこと(例外対応の力と承認の質を保ちます)
私たちが目指しているのは、単に「人間の代わりにチャットを返してくれるAIエージェント」を作ることではありません。組織の中に蓄積されたノウハウ、成功パターン、ルール、状態の移り変わり。それらをすべて安全に保持し、新しく入ったメンバーでも初日から最高品質で業務をこなせるような**「組織の脳となる持続可能なインフラ」**を構築することです。
よくある質問(FAQ)
Q. 最初に何から始めればよいですか。 A. エージェントの一覧作成と、各エージェントへの人間の責任者の設定です。Gartnerも第一に方針の確立、第二に台帳の構築を挙げています。
Q. キルスイッチはなぜ必要ですか。 A. AIエージェントは予測不能な動きをすることがあります。1回の操作で権限を無効化できる状態でなければ、セキュリティ部門は本番稼働を承認できません。
Q. ガバナンスは一律に強めればよいですか。 A. 一律適用は失敗します。自律性のレベルごとに統制を変える必要があります。一律強化は、単純なエージェントの過剰統制と、自律エージェントの過小統制を同時に招きます。
Q. シャドーAIや野良エージェントにはどう対応すべきですか。 A. 禁止ではなく統制の設計で対応します。日本の企業の75%が未承認の生成AI利用を一定条件下で認めている一方、73%が十分に管理できていません。全数把握(台帳化)と責任者の紐付けを先行させ、利用そのものは安全な経路へ寄せる方針が現実的です。
Q. 外部サービスのAIエージェントを導入する際の注意点は何ですか。 A. 権限の最小化、委譲の追跡可能性、停止可能性の3点を確認します。Gartnerは数千社のベンダーのうち実質的なものは約130社と推定しており、機能の見た目ではなく統制の設計で判断する必要があります。
Q. EUの規制が延期されたので、対応は後回しでよいですか。 A. 延期されたのは高リスクAIの適合性評価だけです。透明性義務・GPAI義務・禁止行為は延期されていません。猶予ではなく準備期間であり、期限内に守ることが前提です。
Q. 従来のID管理の延長で対応できますか。 A. 不十分です。AIエージェントは実行時に権限を取得し、別のエージェントに委譲します。IDの寿命が短く、静的な権限管理では追跡できません。
Q. AezisaiのAIOS基盤とは何ですか。 A. 統合セキュリティ・制御基盤 ELYSION と、経験と判断基準を蓄積するデジタルツインAI ARIA を中核とするAIOS基盤です。単体のツールの組み合わせではなく、ID・権限・監査・停止・進化を一つの設計として組み込んでいます。
Q. ELYSIONとARIAの関係は何ですか。 A. ELYSIONが信頼と統制の土台(統合ID・権限・監査ログ・契約)を担い、その上でARIAが経験と判断基準を蓄積するデジタルツインAIとして動きます。ARIAは Cronias というAIエコシステムの重要な起点であり、個人の成長が組織の成長に積み上がる構造です。
Q. 機密情報は外部に出ませんか。 A. ARIAはローカルファースト設計で、ユーザーのローカル環境に閉じて稼働します。機密は外に出さず、隔離された実行場で作業し、完了後は消失する設計です。
出典
- Gartner「Over 40% of Agentic AI Projects Will Be Canceled by End of 2027」(2025年6月25日) https://www.gartner.com/en/newsroom/press-releases/2025-06-25-gartner-predicts-over-40-percent-of-agentic-ai-projects-will-be-canceled-by-end-of-2027
- Gartner「Six Steps to Manage AI Agent Sprawl」(2026年4月28日) https://www.gartner.com/en/newsroom/press-releases/2026-04-28-gartner-identifies-six-steps-to-manage-artificial-intelligence-agent-sprawl
- Gartner「Applying Uniform Governance Across AI Agents Will Lead to Enterprise AI Agent Failure」(2026年5月26日) https://www.gartner.com/en/newsroom/press-releases/2026-05-26-gartner-says-applying-uniform-governance-across-ai-agents-will-lead-to-enterprise-ai-agent-failure
- Gartner「Top Strategic Predictions for 2027 and Beyond」(2026年9月15日) https://www.gartner.com/en/newsroom/press-releases/2026-09-15-gartner-unveils-top-strategic-predictions-for-2027-and-beyond
- Gartner Japan「国内企業の『シャドーAI』対応における新たな指針を発表」(2026年6月18日) https://www.gartner.co.jp/ja/newsroom/press-releases/pr-20260618-aibs-shadow-ai
- Okta「AI Agents at Work 2026: Securing the agentic enterprise」(Apprize360調査、7カ国・役員292名・ナレッジワーカー492名) https://www.okta.com/newsroom/articles/ai-agents-at-work-2026-agentic-enterprise-security/
- Okta「Identity Governance for AI Agents」 https://www.okta.com/blog/product-innovation/identity-governance-for-ai-agents/
- Cloud Security Alliance × Zenity「Enterprise AI Security Starts with AI Agents」(2026年4月15日) https://cloudsecurityalliance.org/artifacts/enterprise-ai-security-starts-with-ai-agents
- Cloud Security Alliance「The Non-Human Identity Governance Vacuum」(2026年5月) https://labs.cloudsecurityalliance.org/research/csa-whitepaper-nonhuman-identity-agentic-ai-governance-v1-cs/
- Cloud Security Alliance「AI Act High-Risk Deadline: Deferred, Not Cancelled」(2026年8月) https://labs.cloudsecurityalliance.org/research/csa-research-note-eu-ai-act-high-risk-deadline-omnibus-20260/
- IBM「Cost of a Data Breach Report」 https://www.ibm.com/reports/data-breach
- Verizon「Data Breach Investigations Report 2026」 https://www.verizon.com/business/resources/reports/dbir/
- CloudSEK「LiteLLM AI Supply Chain Breach: 2,500+ Companies, 434,000 CI/CD Pipelines」 https://www.cloudsek.com/blog/ai-supply-chain-breach-2500-companies-434000-cicd-pipelines
- FBI「Cyber Criminal Group TeamPCP」FLASH-20260702-01(2026年7月2日) https://www.fbi.gov/investigate/cyber/alerts/2026/cyber-criminal-group-teampcp
- Gravitee「State of AI Agent Security」(2026年4月) https://www.gravitee.io/state-of-ai-agent-security
- Deloitte「State of AI in the Enterprise 2026」 https://www.deloitte.com/us/en/what-we-do/capabilities/applied-artificial-intelligence/content/state-of-ai-in-the-enterprise.html
- EUR-Lex「Regulation (EU) 2026/1744」 https://eur-lex.europa.eu/eli/reg/2026/1744/oj/eng
- NIST「AI Risk Management Framework」 https://www.nist.gov/itl/ai-risk-management-framework
- World Economic Forum「Non-human identities: Agentic AI's new frontier of cybersecurity risk」 https://www.weforum.org/stories/cybersecurity/non-human-identities-ai-cybersecurity/
- e-Gov「人工知能関連技術の研究開発及び活用の推進に関する法律」 https://laws.e-gov.go.jp/law/507AC0000000053