【エンタープライズ生成AI導入】情シス・セキュリティ審査の論点整理とチェックリスト
私たちAezisaiは、大手通信キャリアを含む複数のエンタープライズAI案件の設計・実装に携わってきました。その現場で最も多く耳にするのは、「AIを入れたい。でも情シスに断られる」という声です。使いたいツールはある。効果の見込みもある。それでも情シスの承認が得られず、導入そのものが進まない——アカウント情報のような基本ですら、外部サービスに置くだけで許可が下りないこともあります。このもどかしさは、技術の問題ではありません。
前回の記事「なぜ大企業のAI導入は進まないのか?開発よりも重い「情シス審査と社内稟議」の壁」では、AI案件を止める3条件——「接続」「統制」「合意形成」——を診断しました。本稿ではその診断に対する処方箋として、情シス・セキュリティ部会の審査で必ず突かれる論点を、私たちがエンタープライズ案件で培ったノウハウをもとに整理します。
※本稿の制度・調査に関する記述は、特に明記しない限り2026年9月時点で公表された一次情報に基づき執筆しています。制度改正や新しい調査の公表があった場合は、随時別記事にてアップデートします。
サマリー
- AI案件を止めるのは技術ではない。情シス・セキュリティ部会の審査は「AIが優秀か」ではなく「事故のときに会社が説明できるか・止められるか」を評価している。
- 前回の記事で示したとおり、評価基準の不在が稟議を止める最大の構造である。本稿はその「基準」の中身を、領域ごとに具体化する。
- 2026年、「AIの利用をめぐるサイバーリスク」がIPA「情報セキュリティ10大脅威 2026」の組織部門に初めて選出され、第3位となった。AIリスクが公的な年次脅威評価の対象になった。
- シャドーAI(承認されていないAIツールの業務利用)も、同年に公的な脅威評価で初めて明示されたリスクである。
- 解決策は「禁止の徹底」ではなく、審査で聞かれる論点を文書として先回りして埋めること。本稿では、その論点の全体像と答え方の型を整理する。
情シス審査がAI導入を止める構造
前回の記事で示したとおり、AIサービスのセキュリティ評価を実施している企業は94%に達するのに、89.5%が評価そのものに課題を抱え、その理由の約半数が「専門人材の不在」と「評価基準の不明瞭」です。つまり日本企業のAI導入が止まる構造は、「基準が存在しないのに、承認だけが求められている」ことにあります。
評価基準が不在のまま審査に臨むと、担当者の主観や過去の前例が事実上の基準になり、回答のたびに論点が変わります。往復が増え、承認が延び、現場は承認を待たずにツールを使い始めてしまう。これがシャドーAIの温床になります。
本稿の役割は、この「基準がない」という状態に対して、審査で必ず問われる論点を領域ごとに具体化することです。
審査の本質は「説明責任の確認」である
セキュリティ部会の審査は、技術者の性能評価とは問うているものが異なります。審査が確認しているのは、次の3点に集約できます。
- 事故が起きたときに、会社として説明できるか
- 問題が発生したときに、技術的・手続的に止められるか
- 判断の根拠を、文書として第三者に示せるか
したがって「我々のAIは先進的である」という主張は、審査を一点も前進させません。逆に、以下の5問に文書で答えられる案件は、審査が驚くほど速く進みます。
審査で必ず問われる5つの論点
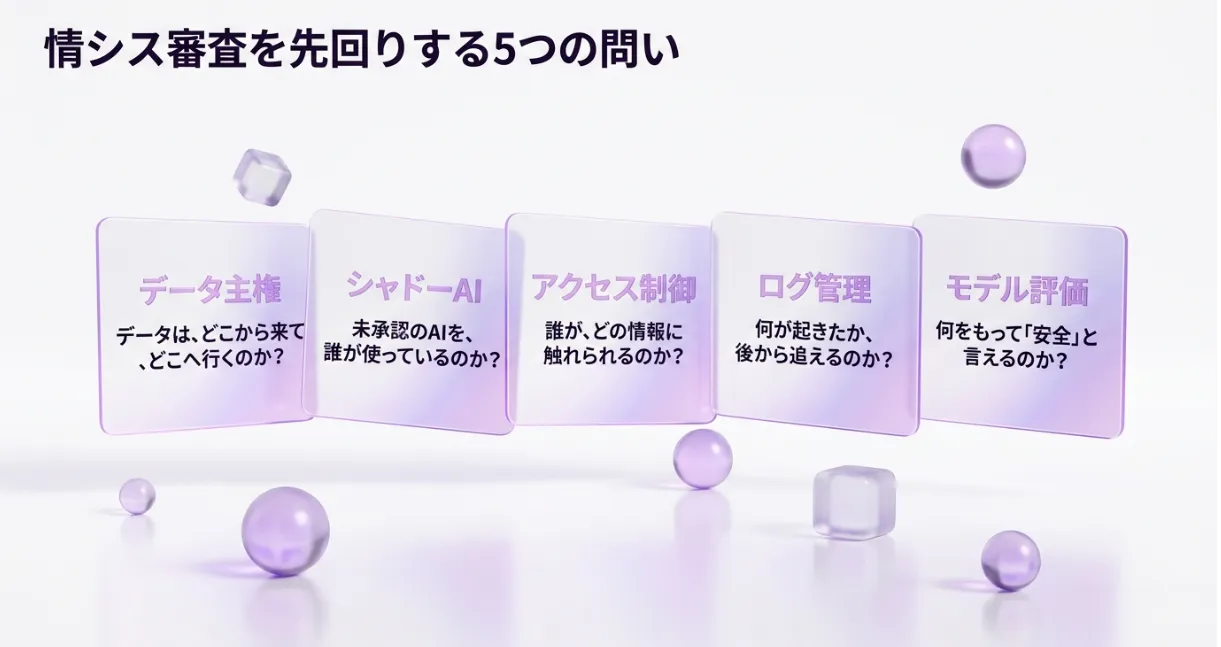
| 論点 | 問い | 対応領域 |
|---|---|---|
| 01 | データは、どこから来て、どこへ行くのか | データ主権・データガバナンス |
| 02 | 承認していないAIを、誰が使っているのか | シャドーAI対策 |
| 03 | 誰が、どの情報に触れられるのか | アクセス制御・ID管理 |
| 04 | 何が起きたか、後から追えるのか | ログ管理・監査証跡 |
| 05 | 何をもって「安全」と言えるのか | モデルの安全評価(LLM評価) |
この5論点は、経済産業省・総務省「AI事業者ガイドライン」が重視する「透明性・説明責任」の観点とも整合します。審査対応と規制対応が同じ文書で満たせるため、先回りの投資は回収可能です。
審査で止まる典型パターンと背景
| 止まり方(審査側の指摘) | 裏側で起きていること |
|---|---|
| 「情報漏洩が心配」で差し戻し | 技術的に危険なのではなく、「学習に使われない」ことを文書で示せていない |
| 「現場が勝手に使っている」と指摘 | 禁止一辺倒で、安全に使える選択肢を会社が用意していない |
| 「評価基準が曖昧」で保留 | PoCの合格条件を決めずに開始したため、成功の定義が人によって異なる |
| 「責任分界が不明」で差し戻し | ベンダー・推進部門・情シスの役割分担が文書化されていない |
4つのパターンすべてに共通するのは、技術的な欠陥ではなく、説明文書の欠落であるという点です。
2026年、"統制"を取り巻く環境が変わった
AI導入の統制を考えるうえで、2026年にレポート上の重要な変化がありました。
サイバーリスクとしてのAIが、公的な年次脅威評価の対象になった
IPA(情報処理推進機構)が毎年公表する「情報セキュリティ10大脅威 2026」において、「AIの利用をめぐるサイバーリスク」が組織部門で初めて選出され、第3位に入りました。生成AIへの入力内容に起因する情報漏洩や、シャドーAIのリスクが明示されています。AIリスクが「専門家の心配事」から「公的な年次脅威評価に名を連ねる項目」に移った、という変化です。
これは、企業のセキュリティ対策の前提に「AI利用の統制」が正式に入ったことを意味します。AI利用の説明文書を用意していない企業は、今後の審査・監査で明確な弱点になります。
シャドーAI:承認の遅さが生む「契約もログもない領域」
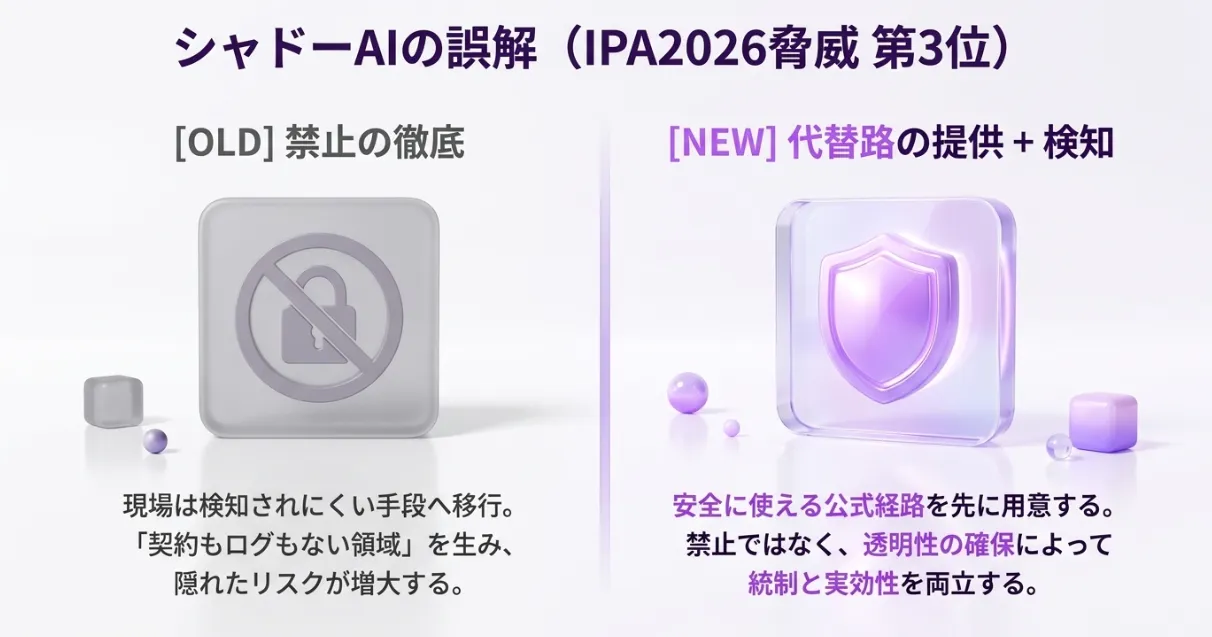
シャドーAIとは、会社の承認を得ないまま業務でAIツールを利用することを指します。前回の記事で触れた、SaaSの一部機能にAIが組み込まれた「隠れAI」とは区別されますが、情シスにとってはどちらも「契約もログもない領域」という点で同じ監視対象です。
IPA「情報セキュリティ10大脅威 2026」は、生成AIへの入力内容に起因する情報漏洩とあわせて、シャドーAIのリスクを明示しています。会社の関与しないAI利用は、契約上の学習利用の可否も確認できず、入力ログも残らず、事故が起きたときに「会社として何が起きたか」を説明できない——審査が最も嫌う状態そのものです。
現場がシャドーAIに流れる最大の理由は「便利だから」ではなく、「会社の承認が遅い/会社が採用しているAIが使いにくいから」です。統制の実効性は、会社が安全な代替路を用意しているかで決まります。禁止の徹底は、現場を検知されにくい手段に移らせるだけです。
審査で突かれる論点と考え方
ここからは、私たちがエンタープライズ案件の審査対応で蓄積してきた論点を、領域ごとに整理します。この内容は、そのまま社内審査資料の目次として使える粒度で書いています。
データ主権・データガバナンス:「学習に使われるか、どこに保存されるか」
情シスの質問は3点に集約されます。「学習に使われるか」「どこに保存されるか」「個人情報を入れてよいか」です。
Q. 入力したデータは、AIベンダーの学習に使われませんか?
「業務で利用するAPIは、契約上、入力データおよび出力データを基盤モデルの再学習に利用しない設定で運用しています。学習利用の可否はサービスごとに契約条項で確認し、社内の『承認済みAIサービス一覧』に明記しています。加えて、機密区分の高い情報はそもそも入力禁止とし、技術的にも検知・ブロックしています。」
判断の分岐点は「企業向けの契約・エンドポイントを使っているか」です。企業向けに提供されるクラウドAI基盤は、いずれも顧客データを既定で基盤モデルの学習に使用しないと明示しています。一方、一般消費者向けのチャット画面は設定によって入力が学習に使われる場合があります。この一文が書けない案件は、だいたいどこかで詰まります。
Aezisaiはこの論点には自ら答えを出しています。自社開発のAIOS基盤「ARIA」は、機密を保護する閉域環境で業務代行や開発を実行し、完了後は作業環境が消失する「使い捨て=セキュリティ」の設計を採用しています。個人の経験と判断基準は外部に持ち出されることなく手元デバイス側で蓄積され、ベンダー側の学習に使われる経路自体を構造として持ちません。「契約で学習利用を禁止する」のではなく「そもそも学習される場所がない」設計は、この論点に対する最も強い回答です。
Q. データはどこに保存され、国外に持ち出されませんか?
保存リージョンの固定、越境移転の有無の一覧化、リージョン変更時の事前承認プロセスの3点を文書化します。越境が生じる場合は個人情報保護法の外国第三者提供規定(第28条)の該当性を確認します。「どのクラウド事業者の、どのリージョンに、どのデータが保存されるか」は構成図1枚で説明できる状態にしておくと、審査が最短で進みます。
シャドーAI対策:「禁止」ではなく「代替路の提供と検知」
Q. 現場が会社の許可なくAIを使っていないか、どうやって防ぎますか?
「禁止だけでは抑止できないという前提に立ち、4段構えで統制しています。〔1〕申請不要で使える安全な選択肢を会社が先に用意する、〔2〕承認済みサービスへのアクセスをID基盤で一元管理する、〔3〕未承認サービスへの業務データ送信を技術的に検知する、〔4〕利用実態を定期的に棚卸しして是正する——の4点です。」
審査で効くのは「禁止しています」ではなく「安全に使える経路を用意したうえで、逸脱を検知しています」という言い方です。前者は統制の実効性を疑われ、後者は統制が設計されていると評価されます。承認の遅さがシャドーAIを生む構造である以上、検知と禁止だけでは現場が検知されにくい手段に移るだけです。
アクセス制御・ID管理:権限の境界を越えやすいAIの特性
Q. AIが、その人の権限では見られない情報を回答してしまうことはありませんか?
「社内文書を検索して回答する構成では、検索結果を利用者本人のアクセス権限でフィルタリングしたうえでAIに渡す設計としています。文書ごとの権限情報をメタデータとして保持し、権限が異なる利用者間で回答が混線しないことを検証しています。」
AIに社内文書を検索させる構成では、元の文書のアクセス権限が失われやすいことが典型的な事故原因です。「ファイルサーバでは見えなかった人が、AI経由では見える」状態を防ぐには、検索時点で権限を適用する設計が必要です。この設計は後から追加するのが難しいため、検証段階で決めておく必要があります——PoCで終わる企業と本番に進む企業の差は、たいていここにあります。
ログ管理・監査証跡:「後から追える」状態の定義
「いつ、誰が、何を入力し、AIが何を答えたか」を事後調査できる状態が基準線です。入力プロンプト・出力回答・利用者ID・時刻・参照データの範囲をログとして取得し、保持期間とアクセス権を定めておきます。ログがない状態でのインシデント対応は「会社として何が起きたか説明できない」状態を意味し、審査でも事故後の説明責任でも最も重い論点になります。
モデルの安全評価:「安全」を評価で示す
精度・偏り・悪用耐性を、感覚ではなく評価基準で示すことが求められます。社内文書を使った回答の正確性を検証データセットで測定し、不適切出力への対策(ガードレール)とその評価結果を記録しておくことが、AI事業者ガイドラインが重視する「安全・公平性」の説明に直結します。
インシデント対応・運用体制:責任分界の文書化
ベンダー・推進部門・情シス・現場の役割分担、障害時の連絡フロー、緊急時にAI利用を停止する手順を文書化します。審査で「責任分界が不明」と差し戻される案件は、実態としてこの1枚がないだけであることが少なくありません。
まとめ:勘所を押さえた説明文書が承認への最短経路である
- 審査の評価対象は技術ではなく説明責任である。 事故時に説明でき、止められ、根拠を文書で示せる案件だけが承認される。
- 課題は「基準の不在」に集約される。 前回示したとおり評価基準の不明瞭が稟議停止の最大構造であり、本稿の5論点はその「基準」を領域ごとに具体化したものである。
- AIリスクは公的な年次脅威評価の対象になった。 IPA10大脅威2026(組織部門)への初選出により、AI利用の説明文書を用意していない企業は、審査・監査の場で明確な弱点を抱えることになる。
- 統制の第一手は禁止ではなく代替路の提供である。 承認の遅さがシャドーAIを生む構造に対して、承認の速さと安全な経路の用意が最大の抑止になる。
- 権限設計は検証段階で決める。 後から追加が難しい設計領域ほど、PoCの段階で審査論点を組み込むべきである。
AI導入を阻む本当の原因は、モデルの精度でもベンダーの選定でもなく、「接続・統制・合意形成」という社内要件が後回しにされている点にあります。審査論点を先回りして文書化すること——それが、PoCで終わらないAI導入の第一歩です。
FAQ
Q1. シャドーAIとは何ですか?なぜ危険なのですか?
A. 会社の承認を得ないまま従業員が業務でAIツールを利用することです。契約もログもない状態で業務データが外部に送信されるため、事故時の調査・説明ができません。IPA「情報セキュリティ10大脅威 2026」(組織部門)が「AIの利用をめぐるサイバーリスク」の一部として明示した、2026年の公的な脅威評価対象です。
Q2. AIサービスのセキュリティ評価は、何を基準に行えばよいですか?
A. 「データ主権(学習利用・保存場所・入力ルール)」「アクセス制御(権限の境界)」「ログ・監査証跡」「モデルの安全評価」「インシデント対応・責任分界」の5領域で論点を整理する方法が実務的です。本稿で紹介した5つの論点と答え方の型が基準の叩き台になります。
Q3. IPA「情報セキュリティ10大脅威 2026」にAIリスクが選出されたことで、何が変わりますか?
A. 企業のセキュリティ対策の前提に「AI利用の統制」が正式に入ったことを意味します。生成AIへの入力に起因する情報漏洩やシャドーAIが公的な脅威評価の対象となったため、AI利用の説明文書を用意していない企業は、今後の審査・監査で明確な弱点になります。
Q4. 審査で承認を早く通すために、最も効果的な対策は何ですか?
A. 口頭での説明ではなく、審査論点を先回りして埋めた文書を提出することです。担当者が不在でも審査が進み、承認までの往復回数が減ります。審査が停止する典型パターンは「情報漏洩が心配」「評価基準が曖昧」「責任分界が不明」など、いずれも説明文書の欠落に集約されます。
Aezisaiにできること
私たちが日々お聞きする相談のほとんどは、社内審査の厳しさと現場の苦労です。「技術的には動いているのに、稟議が先に進まない」「情シスからの質問に答える材料がなく、往復だけで数週間が溶ける」——そのたびに、審査で必ず問われる論点を先回りして文書化する仕組みが一番の近道だと実感してきました。
提供するもの
- AI課題診断:接続(外部通信・API利用・データ持ち出し基準)、統制(セキュリティ評価・権限設計・ログ管理)、合意形成(責任分界・運用体制・効果測定)——貴社のAI案件がどの要件で止まりそうかを診断し、審査・稟議を通すための要件設計と文書化まで伴走します。詳細はサービスページをご覧ください。→ AI課題診断
- 次世代AI基盤「ARIA」の活用:経験と判断基準を蓄積するデジタルツインAIです。機密を保護する閉域環境で実行し、完了後は作業環境が消失する安全な設計で、個人の知見を組織全体に継承します。
「自社のAI案件がどの条件で止まりそうか」「情シスや稟議をどう通すべきか」でお悩みの場合は、貴社の現状課題を整理する30分無料相談(オンライン)を実施しています。構想段階からのご相談も大歓迎です。
▼ 30分無料相談の予約はこちら→ [30分無料相談の予約]
出典
・IPA(情報処理推進機構)「情報セキュリティ10大脅威 2026」 https://www.ipa.go.jp/security/10threats/10threats2026.html
・経済産業省・総務省「AI事業者ガイドライン 第1.2版」(2026年3月31日公表)— https://www.meti.go.jp/shingikai/mono_info_service/ai_shakai_jisso/pdf/20260331_1.pdf
・前回記事で引用した一次情報(アシュアード・Confluent・PwC・総務省ほか)は前回記事の出典を参照 https://www.aezisai.co.jp/ja/blog/opinion/why-enterprise-ai-stalls-internal-approval/