規制産業におけるAIガバナンス設計とは?本番運用を支える「Governed Execution」
サマリー
- 規制産業とは、法律、規制、免許・登録、監督上の基準などが事業や業務に関係する領域を指す説明上の呼称です。世界共通の固定リストではなく、AIに適用される要件は地域、業務、用途、影響によって異なります。
- AIを本番運用するには、モデルの性能だけでなく、データアクセス、実行権限、人の承認、記録、変更管理、停止・介入方法を利用目的に応じて設計することが重要です。
- 本記事では、これらを実行プロセスに組み込む設計を、説明上「Governed Execution(統制された実行)」と呼びます。これは法令上の用語や、規制当局が定めた認証基準を意味しません。
- **ARIAとELYSIONは、Aezisaiが展開する自社プロダクトです。**ARIAは手元のデバイスを中心に個人の経験や判断基準を扱うデジタルツインAI、ELYSIONは認証、アクセス権限、監査ログ、契約管理などを統制する基盤として紹介します。
- CroniasはAezisaiのプロダクトブランドです。ARIA、ELYSIONなどを含むエンタープライズAIエコシステムを展開しています。
- NIST AI RMFは自主的なリスク管理枠組みです。2026年にはNISTによる改訂作業や、重要インフラ向けプロファイル、AIエージェントの身元・認可に関する取り組みが確認できます。
※本記事の規制に関する説明は、2026年9月25日時点で確認した公的資料に基づく一般情報であり、法的助言ではありません。各地域の法令適用やAIシステムの分類は、個別の法務・コンプライアンス確認が必要です。
規制産業とは?AI導入で一律の業種区分が使えない理由
本記事では「規制産業」を、事業者や専門職の業務に、法律、規制、免許・登録、監督上の基準、業界固有の安全・プライバシー要件などが関係する領域を指す説明上の呼称として用います。これは世界共通の法的定義や、どの国にも共通する固定的な業種リストではありません。
金融、保険、医療、法務、重要インフラなどは、そのような要件が業務に関係しやすい領域の例です。ただし、同じ業界のすべての業務・AIシステムに同一の規制が適用されるという意味ではありません。
たとえば医療では、院内文書の整理、診療記録の要約、診断・治療支援、医療機器として提供されるソフトウェアでは、目的と影響が異なります。金融でも、社内文書検索と、与信・保険引受・投資判断を補助するシステムでは、利用目的やリスクが異なります。
EU AI Actは、業種名だけで一律に規制を割り当てるのではなく、AIシステムの分類や用途に応じて要件を定めています。また、EU域外の事業者であっても、一定の条件では同法の適用対象となり得ます。したがって、個別の適用可否は、対象地域の法令、AIの機能、利用目的、関係者の役割に基づいて確認する必要があります。[1]
| 領域の例 | AI利用の例(規制適用を断定するものではありません) |
|---|---|
| 金融・保険 | 与信、保険引受、保険金請求、顧客対応、社内リスク管理 |
| 医療・ヘルスケア | 診療文書の整理、診断・治療支援、医療機器ソフトウェア、患者情報の処理 |
| 法務・専門職サービス | 契約レビュー、法的文書の作成支援、専門職の判断を補助する業務 |
| 重要インフラ | エネルギー、交通、通信、水道、産業制御などに関わる業務 |
| 公共・雇用・教育 | 公的サービス、採用、評価、教育機会など、人の権利や機会に影響する判断 |
AIを本番運用する前に確認したいガバナンス項目
審査文書の下書き、照会対応案の作成、契約レビューの補助、院内文書の整理など、AIの利用目的は多様です。どの用途でも一律の統制が適用されるわけではありませんが、業務にAIを組み込む際には、少なくとも次の点を利用目的とリスクに応じて確認することが実務上有用です。
- AIが参照できるデータと、その利用目的
- AI・利用者・サービスアカウントそれぞれの識別と権限
- AIが実行可能な操作と、操作ごとの承認要否
- AIの生成物と、人が確認・承認した成果物の区別
- 入力、出力、参照情報、操作、承認、変更のうち何を記録するか
- モデル、プロンプト、設定、ルール、参照データの変更管理
- 異常・誤り・権限逸脱が疑われる場合の停止、差し戻し、復旧手順
- モデルやインフラなど外部サービスへの依存、委託先、継続性
こうした項目は、法域や業務によって必要性や具体的な方法が異なります。重要なのは、チェック項目を形式的に満たすことではなく、AIの利用目的、影響、業務フローに合った管理を構成することです。
汎用LLMを業務システムに組み込む際の3つの設計論点
汎用LLMは、文章の理解・生成を通じて幅広い業務を支援します。一方、LLM単体が、組織固有の記憶、業務上の権限、承認プロセス、監査記録を自動的に提供するわけではありません。これらの機能は、製品構成、外部システム、設定、運用プロセスによって実現方法が変わります。
1. 経験や判断の背景をどう継承するか
セッションやプロンプトを中心にAIを使うだけでは、業務で得た成功・失敗や判断の背景が、自動的に組織の知見として蓄積・継承されるとは限りません。
組織固有の知見を次の業務に生かすには、何を記録するのか、個人情報や機密情報をどう扱うのか、誰が閲覧・更新できるのか、古い知識をどのように見直すのかを決める必要があります。知見の蓄積は、精度向上を自動的に保証するものではなく、評価や更新を伴う情報管理の課題です。
2. モデル、インフラ、データの所在をどう管理するか
AIシステムの運用では、モデル提供者、クラウドやインフラ、データ処理・保存の場所、モデルやサービスの変更、障害時の継続性などが検討事項になります。
ローカル環境で処理する設計は、データ管理や外部依存を検討するうえでの選択肢の一つです。ただし、ローカルで動かすことだけで、権限管理、出力の妥当性、知識の更新、監査、脆弱性対策、外部接続の管理まで解決するとは限りません。実際のデータフロー、保存先、通信、バックアップ、テレメトリー、更新方法を、製品と導入構成に基づいて確認する必要があります。
3. 生成と業務上の確定・実行をどう分けるか
AIが契約書のレビュー案を作成することと、契約条件を確定することは別の処理です。顧客への回答案を生成することと、その回答を送信することも同じではありません。
業務への影響に応じて、AIに任せる処理、人の確認や承認を必要とする処理、AIには許可しない操作を定義します。誰が出力を確認し、誰が承認し、誰が停止・再開を判断するかも、組織の権限規程と整合させる必要があります。
2026年9月時点の一次情報で見るAIガバナンスの動向
以下は2026年9月25日時点に確認できる公的な一次情報の例です。法令、監督ガイダンス、自主的フレームワーク、ドラフト、政策提言は法的性質が異なります。表は各地域の全要件を網羅するものではなく、個別の適用判断を代替しません。
| 地域・公的機関 | 一次情報で確認できる内容 | 読み方・注意点 |
|---|---|---|
| EU:AI Act | AIシステムのリスク区分等に応じた法的枠組み。2026年改正を含む統合条文では、原則適用は2026年8月2日。一部の高リスクAI要件の適用日は2027年12月2日または2028年8月2日とされています。[1][2] | 対象システムの分類、提供者・導入者等の役割、適用条文・日付を個別に確認します。業界名だけで分類は決まりません。 |
| EU:DORA | 対象となる金融事業者等について、ICTリスク管理、重大なICT関連インシデント報告、デジタル運用レジリエンス試験、ICT第三者リスク管理などを定めています。[3] | DORAはAI固有の法律ではありません。AIや関連サービスが対象事業者のICT環境・第三者依存に関係するかを確認します。 |
| 米国:Federal Reserve・FDIC・OCC | 2026年4月の改訂モデルリスク管理ガイダンスは、生成AI・エージェント型AIを同ガイダンスのモデル定義の適用範囲外としつつ、ガイダンス対象外のツール等についても、銀行組織のリスク管理・ガバナンスを踏まえ適切な管理を決める旨を記載しています。[4] | 当該ガイダンスの非適用を「統制不要」と解釈しないこと。ただし、このガイダンス自体は生成AI・エージェントAIへの包括的な規制を定めるものではありません。 |
| 米国:NIST | AI RMFは自主的な利用を想定する枠組みです。NIST公式ページはAI RMF 1.0の改訂を案内し、2026年4月には重要インフラ向けAI RMFプロファイルのコンセプトノートを公表しています。[5][6] | 自主的枠組みやコンセプトノートと、拘束力のある法令・規制を区別します。 |
| 米国:NISTのAIエージェント関連活動 | AI Agent Standards Initiativeは、エージェントのセキュリティ、相互運用性、認証・アイデンティティ等の標準化や研究を掲げています。NCCoEは、ソフトウェア・AIエージェントの識別、アクセス管理、認可に関する検討を進めています。[7][8] | これらは標準化・研究・実践的な検討の取り組みです。現時点で一律の法的義務や完成済み認証を示すものではありません。 |
| 米国:FDA | FDAはAI対応医療機器ソフトウェア機能のライフサイクル管理等に関する2025年ドラフトガイダンスを公表しています。FDAは当該文書をドラフトとし、拘束力のない勧告を含むと明記しています。[9] | ドラフトと最終ガイダンス、医療機器に該当する製品とそれ以外を区別します。 |
| 英国:医療AI | 2026年9月10日、医療AIの将来の規制枠組みに関する独立委員会の提言が公表されました。ライフサイクルを通じた監視や、システム全体での責任・ガバナンス等を提案しています。[10] | 公表時点では政府・MHRA等が検討するための提言であり、それ自体を現行法と扱わないこと。 |
| 英国:金融サービス | 英国政府の2026年金融サービスAI導入計画は、既存の規制枠組みを背景に、AI活用拡大、規制の明確さ、レジリエンス等を政策課題として扱っています。[11] | 政府の政策計画であり、それ自体が新たな拘束力あるAI規則を制定するものではありません。 |
これらの一次情報から、すべての規制当局が同一の統制方式を要求しているとは言えません。一方、用途、影響、組織の役割、システムの実行能力に応じて、リスクや責任を具体化する必要性は、公的なリスク管理・規制資料で繰り返し扱われています。
Governed Executionとは?AIの実行条件を設計する考え方
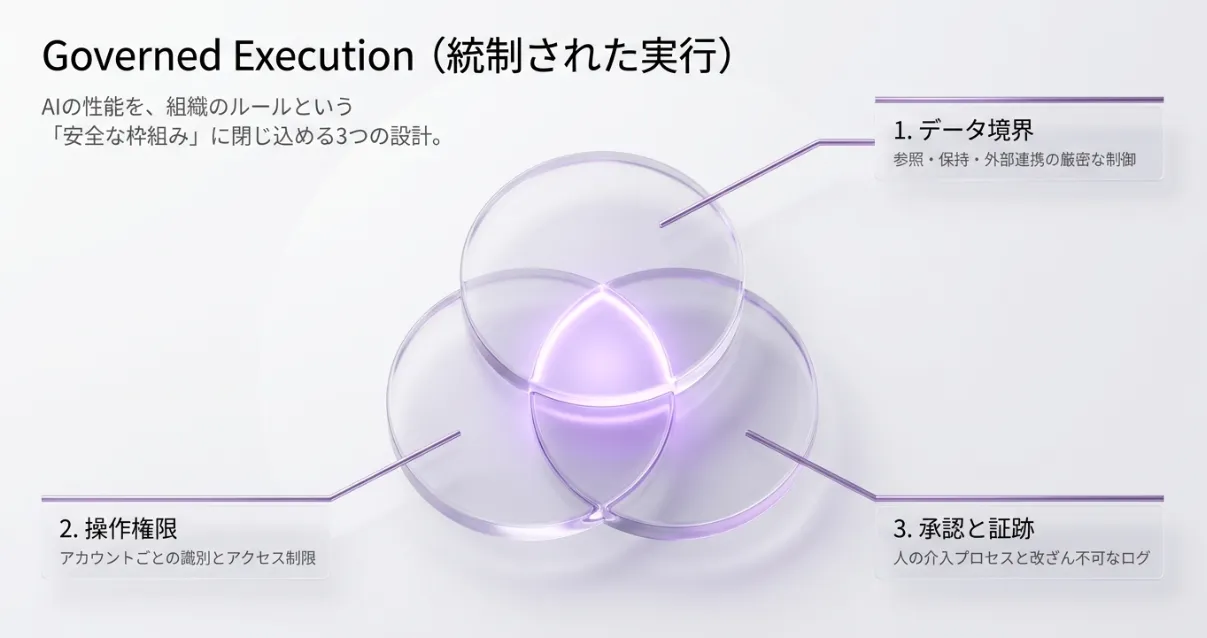
規制・監督上の要件が関係する業務でAIを本番運用する際は、AIに何を任せるかに加えて、どのデータへアクセスさせ、どの操作を許可し、どの段階で人の承認を求めるかを事前に設計することが重要です。
本記事では、AIの権限・承認・記録を実行プロセスに組み込む設計を、説明のために**「Governed Execution(統制された実行)」**と呼びます。これは法令上の定義、NISTの用語、認証制度、規制当局が定めた統一標準を意味するものではありません。
実務では、少なくとも次のような設計論点があります。
- データ境界:AIが参照・処理できる情報、保存先、外部送信の条件
- 身元と権限:AI、利用者、サービスアカウントを識別し、必要なアクセスだけを許可する方法
- 承認:影響度に応じて、人による確認・承認が必要な操作を定義すること
- 証跡:入力、参照情報、出力、実行操作、承認、変更のうち、必要な記録を残すこと
- 変更管理:モデル、設定、プロンプト、知識源、ツール接続の変更を把握・評価すること
- 停止・復旧:異常時に実行を止め、権限を取り消し、業務を安全な状態へ戻す手順
- 人の監督:担当者がAIの役割と限界を理解し、必要なときに介入できる運用
これらすべてが、すべてのAI用途に同じ形で必要という意味ではありません。リスク、業務上の影響、適用される法令・規程に応じて、適切な範囲と強度を決めます。
たとえば、AIによる契約レビュー案の作成と、契約条件の最終確定を別の処理として設計できます。前者をAIで支援し、後者には担当者の確認・承認を求める方法です。どの操作を自動化するかは、実際の業務、権限規程、リスク評価に基づいて定めます。
規制産業でAIを「実務で動かす」ためのガバナンス設計——「Governed Execution」というアプローチ
AIモデルの性能評価から、本番運用の「実行統制(Governed Execution)」へ
規制産業においてAIの本番運用を阻むのは、モデルの精度不足ではなく**「ガバナンスと実行条件の不備」**です。
適用される法規制やコンプライアンス要件を遵守しながらAIを業務システムに組み込むには、単なるモデル回答の比較にとどまらず、以下のような「実行条件」にあらかじめシステム側で制限やルールを設けておく必要があります。
- データの境界線: どこまでをローカルで保持し、何を外部と連携させるか
- 操作権限と承認プロセス: 誰がどの操作を許可し、どの場面で人が介入するか
- 改ざん不能な証跡管理: 外部監査や規制遵守に耐えうるログが残るか
AezisaiではこうしたAIの実行条件をシステム的に制御・保証するアプローチを**「Governed Execution(統制された実行)」**と定義しています。AIの出力を事後的に監視するだけでなく、「組織が定めた安全な枠組みの中でしか動作できない構造」をあらかじめ組み込むことが本番運用の鍵となります。
ARIA:個人の経験と判断基準を学習するデジタルツインAI
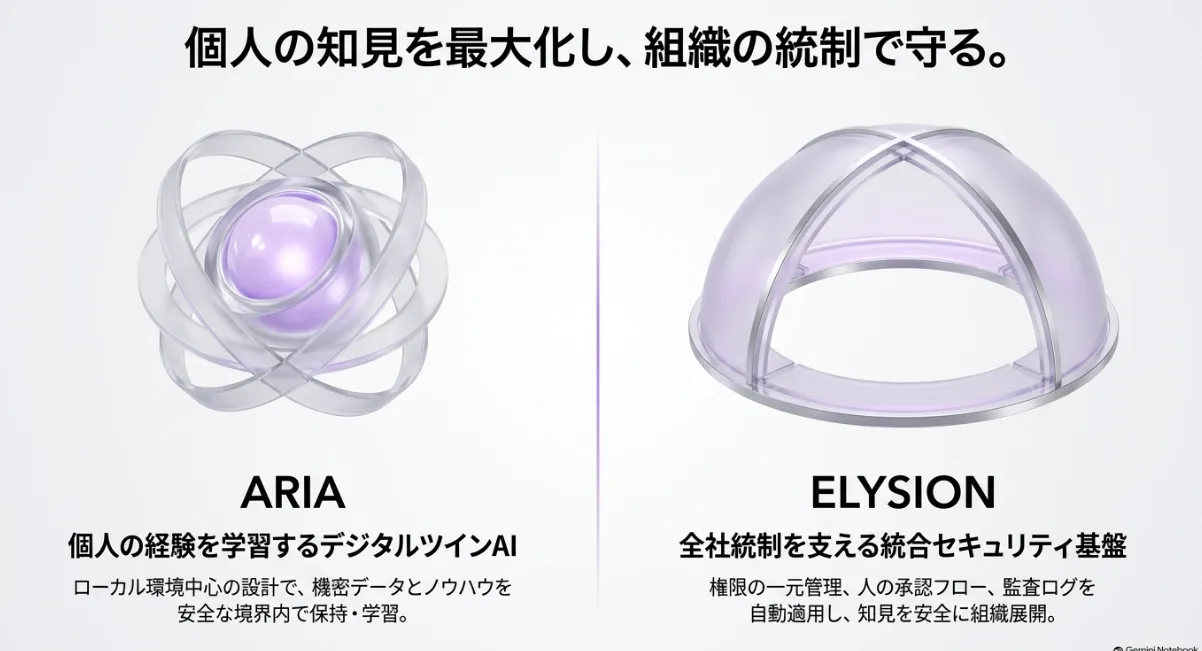
この「Governed Execution」の考え方を、ユーザーの手元作業で具現化するのがデジタルツインAIプロダクトARIAです。
ARIAは、手元のデバイス(ローカル環境)を中心に、ユーザー個人の経験や判断基準を安全に学習・蓄積します。
ARIAにおける「ローカル」とは、単に端末内で処理を完結させることだけを指すのではありません。どの情報を端末内に保持し、何を組織で共有し、どのような条件で外部AIと連携させるかという**「データの境界線」を明確に制御する設計**を意味します。
| ARIAの設計要素 | 規制産業における役割・価値 |
|---|---|
| 手元デバイス中心のローカル設計 | 機密データや個人のノウハウを安易に外部へ流出させず、安全な境界内で学習・保持 |
| シナプティック継承チェーン | 過去の決定文脈、権限、コンテキストを正しく引き継ぎ、一貫した判断をサポート |
| ニューロモルフィック推論 | 業務における成功・失敗のパターンを推論に反映し、リスクを低減しながら判断精度を向上 |
| 隔離された実行環境 | 重要な業務処理を制御・隔離された環境で実行し、不正や意図しない動作を未然に防止 |
| 承認ゲート・停止制御 | 未承認の処理や危険度の高い操作をシステム側で確実にブロック・監視 |
ELYSION:全社統制と知見共有を支える統合セキュリティ・制御基盤
どれほど優秀な個人向けAIがあっても、組織全体でのガバナンスが効いていなければ、規制産業での本番運用は不可能です。統合セキュリティ基盤**「ELYSION」**は、AIプロダクト群(Croniasブランド)全体のガバナンスを支えます。
ARIAが手元で学んだ「個人の知見」を組織全体へ安全に共有・展開するために、ELYSIONが以下の統制を自動適用します。
- アクセス権限と認証の一元管理: 誰がどの知見・データにアクセスできるかをロールベースで厳格に制御
- 承認フローと改ざん不可な監査ログ: AIの実行・判断プロセスに対する「人の承認」と、後から検証可能な証跡(ログ)の自動保持
- 共有と撤回のコントロール: 組織のルールに基づき、情報の共有範囲・反映先・設定の訂正や撤回までを統合管理
これにより、「個人の業務効率化」と「組織としてのコンプライアンス・統制」を高い次元で両立させます。
まとめ:個人の経験を学び、統制のもとで組織へつなぐ
単なるAIモデルの性能比較を超えて、組織のセキュリティポリシーや規制要件に適合した「実行条件の設計(Governed Execution)」を進めることこそが、規制産業でAI活用を成功させるための実務的な出発点となります。
Aezisaiへのご相談
Aezisaiでは、規制・監督上の要件が関係する業務でのAI活用や、セキュリティ・ガバナンス設計に関する**「30分無料相談」**を実施しています。AI活用に向けた課題整理や、ARIA・ELYSIONを用いた具体論の確認にご活用ください。
Aezisaiでは、規制・監督上の要件が関係する業務でのAI活用や、セキュリティ・ガバナンス設計に関する**「30分無料相談」**を実施しています。AI活用に向けた課題整理や、ARIA・ELYSIONを用いた具体論の確認にご活用ください。
👉 [AezisaiのAIプロダクトブランド「Cronias」の詳細はこちら]
よくある質問(FAQ)
Q1. 規制産業とは、どの業界を指しますか?
本記事では金融、保険、医療、法務、重要インフラなど、法律、規制、免許・登録、監督上の基準、安全・プライバシー要件が業務に関係する領域を指す説明上の呼称として使っています。世界共通の固定リストではなく、個別の規制適用は地域、業務、AIの用途に基づいて確認します。
Q2. 同じ業界ならAIに同じ規制が適用されますか?
必ずしもそうではありません。業界が同じでも、AIの利用目的、機能、意思決定への関与、影響を受ける人、事業を行う地域によって、適用されるルールやリスクが異なります。
Q3. Governed Executionは公的な規制用語ですか?
いいえ。本記事で説明上用いている呼称です。特定の法律上の定義、NISTの公式用語、認証制度、規制当局が定めた統一標準を意味するものではありません。ここでは、AIの権限・承認・記録を実行プロセスに組み込む設計を指します。
Q4. ローカルでAIを動かせばデータやセキュリティのリスクはなくなりますか?
いいえ。ローカル処理はデータ管理上の選択肢の一つですが、アクセス権限、外部通信、保存・削除、バックアップ、更新、監査、脆弱性対策などを別途確認する必要があります。実際のデータフローと製品構成に基づく評価が必要です。
Q5. NIST AI RMFは企業に義務付けられた規制ですか?
NISTの公式説明では、AI RMFは自主的な利用を想定したリスク管理フレームワークです。特定の製品や実装方式を義務付ける法律ではありません。適用される法令・監督上の要件とは区別して、自社のリスク管理に活用するかを検討します。[5]
Q6. EU AI ActはEU域内企業だけに関係しますか?
必ずしもそうではありません。EU AI Act第2条は、一定の条件のもとで、EU域外の提供者・導入者にも適用され得る範囲を定めています。実際の適用可否は、同条の条件と個別の事業・利用状況に照らして確認する必要があります。[1]
出典
- 欧州連合(EU), Regulation (EU) 2024/1689(Artificial Intelligence Act)統合テキスト
https://eur-lex.europa.eu/legal-content/EN/TXT/HTML/?uri=CELEX:02024R1689-20260727
- 欧州連合(EU), Regulation (EU) 2026/1744:Digital Omnibus on AI
https://eur-lex.europa.eu/eli/reg/2026/1744/oj/eng
- 欧州連合(EU), Regulation (EU) 2022/2554:Digital Operational Resilience Act(DORA)
https://eur-lex.europa.eu/eli/reg/2022/2554/oj/eng
- 米国連邦準備制度理事会・FDIC・OCC, Revised Guidance on Model Risk Management, SR 26-2(2026年4月)
https://www.federalreserve.gov/supervisionreg/srletters/SR2602.pdf
- 米国国立標準技術研究所(NIST), AI Risk Management Framework公式ページ
https://www.nist.gov/itl/ai-risk-management-framework
- NIST, AI RMF Profile on Trustworthy AI in Critical Infrastructure: Concept Note
- NIST, AI Agent Standards Initiative
https://www.nist.gov/artificial-intelligence/ai-agent-standards-initiative
- NIST National Cybersecurity Center of Excellence(NCCoE), Software and AI Agent Identity and Authorization
https://www.nccoe.nist.gov/projects/software-and-ai-agent-identity-and-authorization
- 米国食品医薬品局(FDA), Artificial Intelligence-Enabled Device Software Functions: Lifecycle Management and Marketing Submission Recommendations(2025年ドラフトガイダンス)
- 英国政府・Medicines and Healthcare products Regulatory Agency(MHRA), National Commission into the Regulation of AI in Healthcare: Recommendations for a future regulatory framework(2026年9月公表)
- 英国政府, AI Adoption Plan: Financial Services(2026年7月)